Cele mai multe incidente de securitate dintr-o companie nu încep cu un atac spectaculos. Încep cu o setare uitată, o parolă lăsată din fabrică sau o rețea în care toată lumea vede pe toată lumea.
În proiectele și auditurile noastre întâlnim aceleași trei probleme din nou și din nou, la firme mici și mari deopotrivă. Toate trei au ceva în comun: nu costă mult să fie rezolvate, dar pot costa enorm atunci când sunt exploatate.
Mai jos le luăm pe rând: ce înseamnă fiecare, de ce este periculoasă și ce poți face concret ca să o elimini.
1. Wi-Fi-ul pentru oaspeți este, de fapt, rețeaua companiei
Un client așteaptă în recepție și cere parola de Wi-Fi. O primește, se conectează și, fără să știe, ajunge în aceeași rețea cu serverul, imprimantele, calculatoarele de la contabilitate și sistemul de supraveghere.
Nu e nevoie ca vizitatorul să aibă intenții rele. Este suficient ca telefonul sau laptopul lui să fie deja infectat. Un dispozitiv compromis într-o rețea „plată”, fără separare, poate scana tot ce găsește și se poate răspândi spre echipamentele companiei.
De ce se întâmplă
- Routerul a fost instalat „cum a venit”, cu o singură rețea pentru toată lumea.
- Parola de Wi-Fi a angajaților este aceeași cu cea dată oaspeților și nu a mai fost schimbată de ani de zile.
- Nimeni nu știe exact ce dispozitive sunt conectate în acest moment.
Soluția
- O rețea separată pentru oaspeți (Guest Network), izolată complet de rețeaua internă, cu acces doar la internet.
- Segmentare prin VLAN-uri și reguli de firewall, astfel încât traficul dintre zone să fie blocat implicit și permis doar acolo unde este nevoie.
- Izolarea clienților în rețeaua de oaspeți, ca dispozitivele vizitatorilor să nu se vadă nici între ele.
- Parole diferite și schimbate periodic pentru rețeaua de oaspeți.
2. Camerele IP, DVR-urile / NVR-urile și interfoanele rămân cu setările din fabrică
Paradoxul acestei vulnerabilități este că vine tocmai din echipamentele de securitate. Camerele de supraveghere, DVR-urile, NVR-urile, interfoanele și videointerfoanele sunt dispozitive conectate la rețea, cu propriul sistem de operare. Sunt, de fapt, mici calculatoare.
De multe ori sunt instalate o singură dată și apoi uitate: cu parola implicită a producătorului, cu firmware-ul din ziua montării și cu porturi deschise spre internet pentru vizualizarea de pe telefon. Pentru un atacator, un astfel de echipament este ușor de găsit și ușor de accesat.
Ce poate merge prost
- Imaginile video ajung pe mâna unor persoane neautorizate.
- Echipamentul este folosit ca punct de intrare spre restul rețelei companiei.
- Dispozitivul este înrolat într-o rețea de tip botnet și folosit în atacuri asupra altor ținte.
- Înregistrările sunt șterse sau sistemul este oprit exact când ai nevoie de el.
Soluția
- Parole unice și puternice pentru fiecare echipament, schimbate de la prima configurare.
- Actualizări regulate de firmware, conform recomandărilor producătorului.
- O rețea dedicată pentru supraveghere și control acces, separată de rețeaua de date a companiei.
- Acces de la distanță prin VPN sau prin platforma securizată a producătorului, nu prin porturi deschise direct în router.
- Dezactivarea serviciilor nefolosite (de exemplu UPnP, Telnet sau conturi de test).
3. Backup-ul există, dar nimeni nu l-a testat (și e conectat permanent la server)
Ransomware-ul este un tip de atac în care fișierele companiei sunt criptate, iar atacatorii cer o răscumpărare pentru a le debloca. Pentru un server local, efectul este imediat: documentele, contabilitatea, bazele de date și arhivele devin inutilizabile, iar activitatea se oprește.
Multe firme se liniștesc cu gândul că „avem backup”. Problema este că ransomware-ul criptează tot ce găsește conectat, inclusiv backup-ul de pe discul extern lăsat permanent în server sau din folderul partajat în rețea. Iar momentul în care afli că backup-ul nu funcționa este, de obicei, chiar ziua în care ai nevoie de el.
Regula 3-2-1
O strategie de backup solidă pornește de la o regulă simplă:
| Regula | Ce înseamnă |
|---|---|
| 3 copii | Datele originale plus cel puțin două copii de rezervă |
| 2 tipuri de suport | De exemplu, un NAS în birou și un serviciu cloud |
| 1 copie offline sau în afara locației | O copie pe care ransomware-ul nu o poate atinge |
Ce mai trebuie să faci
- Testează periodic restaurarea, nu doar faptul că backup-ul „rulează”. Un backup care nu poate fi restaurat nu este un backup.
- Separă accesul: contul folosit pentru backup nu trebuie să fie același cu cel folosit zilnic pe server.
- Păstrează mai multe versiuni în timp, ca să poți reveni la o stare de dinainte de infectare.
- Stabilește cât timp îți permiți să stai oprit și câte date îți permiți să pierzi, apoi adaptează frecvența backup-urilor la aceste limite.
Cum arată o rețea proiectată corect
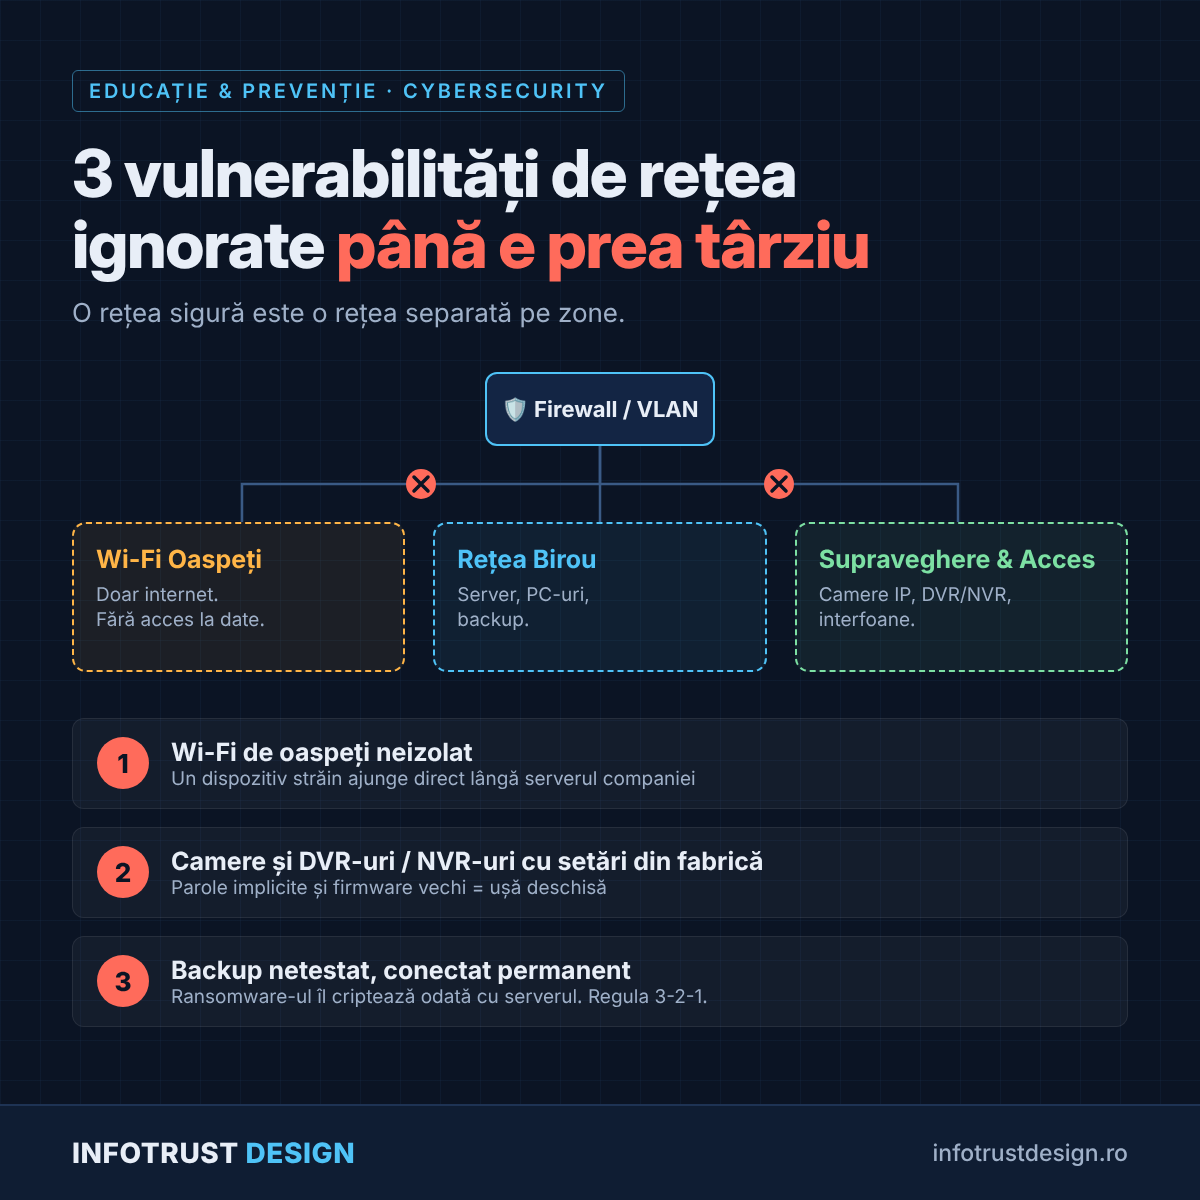
Toate cele trei vulnerabilități au aceeași rădăcină: totul este conectat cu totul. Soluția de bază este segmentarea, adică împărțirea rețelei în zone separate printr-un firewall, fiecare cu propriile reguli de acces.
| Zonă | Ce conține | Ce are voie să acceseze |
|---|---|---|
| Wi-Fi oaspeți | Telefoanele și laptopurile vizitatorilor | Doar internetul |
| Rețeaua de birou | Server, calculatoare, imprimante, backup | Resursele interne necesare și internetul |
| Supraveghere și control acces | Camere IP, DVR / NVR, interfoane, cititoare de acces | Doar serverele și aplicațiile de management dedicate |
Astfel, dacă un dispozitiv dintr-o zonă este compromis, problema rămâne izolată acolo și nu se extinde în restul companiei.
Checklist rapid: câte puncte bifezi?
- ☐ Rețeaua Wi-Fi pentru oaspeți este separată de rețeaua internă.
- ☐ Camerele, DVR-urile / NVR-urile și interfoanele nu mai au parolele din fabrică.
- ☐ Firmware-ul echipamentelor de securitate este actualizat.
- ☐ Echipamentele de supraveghere sunt într-o rețea dedicată, fără porturi deschise direct spre internet.
- ☐ Backup-ul respectă regula 3-2-1 și are cel puțin o copie offline.
- ☐ Restaurarea din backup a fost testată în ultimele luni.
Dacă ai lăsat căsuțe nebifate, nu ești singur. Vestea bună este că toate aceste măsuri pot fi implementate fără să înlocuiești întreaga infrastructură.
Securitatea este o arhitectură, nu un produs
Securitatea nu se cumpără o singură dată. Ea vine dintr-o infrastructură gândită corect de la început, în care rețeaua, supravegherea video, controlul accesului și comunicațiile lucrează împreună, fără să se expună una pe alta.
La InfoTrust Design proiectăm și implementăm sisteme de supraveghere video, alarmă, control acces, interfonie și comunicații (Radio over IP, Push-to-Talk over Cellular) având în minte exact aceste riscuri.
Vrei să afli cât de expusă este rețeaua companiei tale? Contactează-ne pentru o evaluare.