Într-o dimineață obișnuită, primești un e-mail de la cel mai bun client al tău. Nu e o comandă. E un document de patru pagini intitulat „Chestionar de evaluare a securității furnizorilor„, cu termen de răspuns în două săptămâni și o frază la final care sună cam așa: completarea acestui chestionar este condiție pentru menținerea relației contractuale.
Prima reacție e, de obicei, una dintre două: fie „noi avem opt angajați, ce treabă avem noi cu NIS2„, fie o căutare grăbită pe Google care se termină în articole despre amenzi de milioane de euro și nu te lămurește cu nimic.
Ambele reacții sunt de înțeles. Niciuna nu te ajută. Hai să lămurim ce se întâmplă de fapt și ce ai de făcut concret.
De ce primești chestionarul, dacă legea nu ți se aplică ție?
Directiva NIS2 a fost transpusă în România prin OUG 155/2024, în vigoare de la finalul lui decembrie 2024 și modificată ulterior prin Legea 124/2025. Autoritatea competentă este Directoratul Național de Securitate Cibernetică (DNSC).
Legea împarte firmele vizate în entități esențiale și entități importante, din sectoare precum energie, transport, sănătate, apă, administrație publică, infrastructură digitală, producție de alimente sau servicii poștale. Încadrarea ține de sector, de numărul de angajați și de cifra de afaceri. Dacă ai un atelier, un cabinet, o firmă de construcții sau un magazin, cel mai probabil nu ești pe listă.
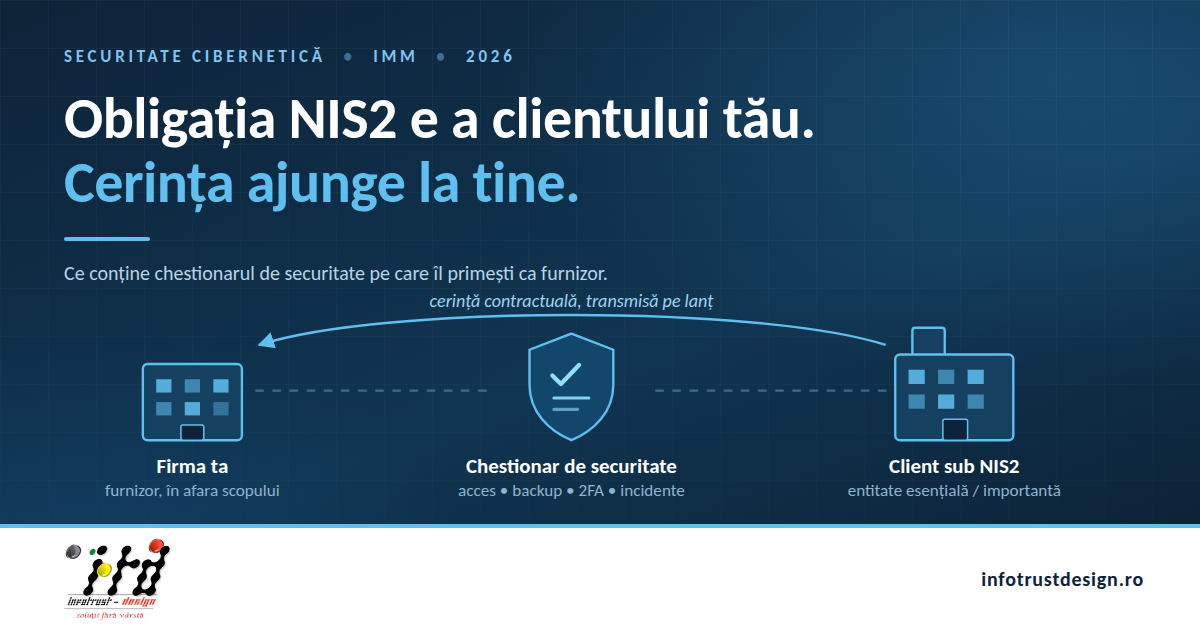
Aici e partea pe care puțini o explică: legea le cere entităților esențiale și importante, vizate direct de scopul Directivei NIS2, să gestioneze riscurile care vin dinspre furnizorii lor. Securitatea lanțului de aprovizionare este una dintre măsurile obligatorii pe care trebuie să le implementeze. Nu pot bifa cerința fără să știe cum stai tu cu securitatea, pentru că tu ești, din perspectiva lor, o ușă către rețeaua lor.
Și chiar ești. Ai acces la portalul lor de comenzi, primești fișiere pe care le deschid angajații lor, poate ai un VPN către un echipament pe care îl întreții, poate ai o adresă de e-mail pe care corespondența circulă zilnic. Un atacator care nu poate intra pe ușa din față a unei companii mari intră pe ușa din spate a unui furnizor cu zece calculatoare și fără backup.
Deci: obligația legală rămâne a clientului. Dar el o transformă, perfect legitim, într-o cerință contractuală pentru tine. Iar dacă nu o poți susține, contractul se duce la un furnizor care poate.
Vestea bună e că nu ți se cere să devii bancă. Ți se cere să demonstrezi “igienă” de bază în zona infrastructurii digitale interne. Și aproape tot ce urmează costă mult mai puțin decât crezi.
Ce te întreabă, de fapt, un client aflat sub NIS2?
Chestionarele variază ca formă, dar întrebările se repetă. În esență, clientul vrea să știe patru lucruri:
- cine are acces la datele lui?
- ce se întâmplă dacă ai o problemă?
- cât de repede afli de ea?
- și pe cine sună la 2 noaptea?
Concret, întrebările sună așa:
Nimic exotic. Dar dacă răspunsul onest la jumătate dintre ele e „nu știu”, ai o problemă comercială, nu una tehnică.
Checklistul în 8 pași:
Iată ce recomandăm, în ordinea în care produce cel mai mult efect pentru cel mai puțin efort. Nu trebuie făcut tot într-o lună.
1. Inventarul. O listă cu toate calculatoarele, serverele, telefoanele de serviciu, routerele, switch-urile, camerele și NVR-urile, plus cine folosește ce. Un simplu fișier este suficient la început. Nu poți proteja ce nu știi că ai — și aproape orice chestionar începe cu această întrebare.
2. Conturile și accesele. Fiecare angajat cu contul lui, fără parole comune pe bilețel. Drepturi de administrator doar unde chiar e nevoie. Și, obligatoriu, o procedură scrisă în două rânduri pentru ce se închide în ziua în care cineva pleacă din firmă.
3. Autentificare în doi pași. Pe e-mail, pe accesul de la distanță, pe conturile de administrare. Este măsura cu cel mai bun raport între cost — de regulă zero — și riscul eliminat. Marea majoritate a compromiterilor de conturi din IMM-uri s-ar opri aici.
4. Backup care chiar funcționează. Regula practică: trei copii, pe două tipuri de suport, una în altă locație sau în cloud, și cel puțin una offline, la care un ransomware nu ajunge. Partea pe care o sare toată lumea: restaurarea de test. Un backup nerestaurat niciodată este o presupunere, nu o copie de siguranță.
5. Actualizări și echipamente ieșite din suport. Sistemele de operare, antivirusul, firmware-ul de pe router și de pe NVR. Routerele vechi și DVR-urile de supraveghere neactualizate sunt astăzi printre cele mai exploatate porți de intrare din România, tocmai pentru că nu se uită nimeni la ele.
6. Segmentarea rețelei. Wi-Fi-ul pentru vizitatori separat de rețeaua de lucru. Camerele de supraveghere, cititoarele de control acces și centrala de efracție pe un segment propriu, nu în aceeași rețea cu calculatoarele angajaților. Se rezolvă din configurarea echipamentelor pe care le ai deja, în majoritatea cazurilor.
7. Un plan de incident de o pagină. Cine decide oprirea sistemelor, pe cine suni, ce clienți anunți și în cât timp, unde sunt salvate datele de contact în caz că e-mailul nu merge. O pagină, tipărită și pusă undeva unde o găsești fără calculator.
8. Instruirea oamenilor. Treizeci de minute, o dată pe an, despre facturi false, e-mailuri de la „director” care cer plăți urgente și link-uri de resetare a parolei. Tehnologia oprește mult, dar factura falsă trece de firewall și ajunge la om.
Ce poți face singur și unde ai nevoie de ajutor
Punctele 1, 2, 7 și 8 le poți duce intern, cu puțină disciplină și câteva ore de muncă. Nu ai nevoie de nimeni pentru a face o listă de echipamente sau a scrie o procedură de plecare a angajatului.
Punctele 3, 4, 5 și 6 implică, de regulă, configurări pe care cineva trebuie să le facă corect și, mai ales, să le verifice periodic: politici de acces, testarea restaurării, segmentare pe switch-uri și firewall, actualizări de firmware pe echipamentele de securitate. Aici e util un furnizor care îți cunoaște infrastructura — fie că e vorba de un contract de mentenanță, fie de o intervenție punctuală.
Un lucru merită spus clar, ca să eviți o capcană comercială: nici o firmă nu îți poate vinde „certificare NIS2″. Nu există așa ceva pentru furnizori. Ce poți obține este o infrastructură care rezistă la întrebările din chestionar și documentația care o dovedește. Dacă cineva îți vinde altceva, întreabă-l pe ce bază legală.
De ce merită făcut, dincolo de chestionar
Cerințele din lanțul de aprovizionare se vor înmulți, nu se vor rarefia. Firmele aflate sub NIS2 au termene de raportare a incidentelor de 24 de ore pentru notificarea inițială, 72 de ore pentru raportul intermediar și 30 de zile pentru cel final, sancțiuni care ajung la milioane de euro și o răspundere care urcă până la nivelul conducerii. Un client cu asemenea expunere nu își va asuma un furnizor despre care nu știe nimic.
Dar chiar dacă mâine ar dispărea toată legislația, cele opt măsuri de mai sus rămân exact lucrurile care te scot dintr-un ransomware într-o zi în loc de trei săptămâni. Conformitatea e motivul pentru care le faci acum. Continuitatea afacerii e motivul pentru care te bucuri că le-ai făcut.
Acest articol are scop informativ și nu constituie consultanță juridică. Încadrarea în scopul OUG 155/2024 se stabilește individual, pe baza sectorului de activitate și a dimensiunii entității.