O cameră IP, un NVR sau un videointerfon nu mai sunt simple echipamente de pază. Sunt calculatoare conectate la rețea, cu software, parole și actualizări, și trebuie tratate ca atare.
Acesta este mesajul central al ghidului „Securitatea sistemelor de supraveghere”, publicat de Directoratul Național de Securitate Cibernetică (DNSC) în octombrie 2026. Documentul se adresează în principal instituțiilor publice, dar recomandările se aplică la fel de bine firmelor, clădirilor de birouri sau asociațiilor de proprietari care folosesc supraveghere video, control acces sau sisteme de alarmă. Mai jos rezumăm ideile principale și ce înseamnă ele concret pentru sistemul dumneavoastră.
De ce contează: riscurile nu sunt teoretice
În 2016, botnetul Mirai a compromis la scară largă camere IP și DVR-uri din întreaga lume. Atacatorii nu au avut nevoie de tehnici sofisticate: au folosit parolele implicite din fabrică și serviciul Telnet lăsat deschis.
Ghidul DNSC arată că problema persistă. Expunerea directă în internet a camerelor și NVR-urilor, prin IP public sau redirecționare de porturi (port forwarding), este una dintre cele mai frecvente cauze de compromitere. Motoare de căutare publice precum Shodan indexează permanent astfel de echipamente, multe încă având credențialele implicite.
Un sistem de supraveghere compromis poate însemna:
- acces străin la imaginile din interiorul clădirii;
- ștergerea sau alterarea înregistrărilor tocmai când sunt necesare;
- o poartă de intrare către restul rețelei firmei;
- încălcarea GDPR, cu obligație de notificare și posibile sancțiuni.
Măsuri pe măsura riscului
Ghidul nu propune o rețetă unică. Același model de cameră poate avea un profil de risc complet diferit în funcție de cum este conectat, unde este montat și ce date prelucrează. DNSC propune trei niveluri orientative:
| Nivel | Situație tipică | Măsuri minime |
|---|---|---|
| Scăzut | Sistem local izolat, fără acces la distanță, fără cloud (ex. depozit, parcare internă) | Parole schimbate, servicii inutile dezactivate, jurnalizare, backup al configurației, documentație predată |
| Mediu | Integrat în rețeaua firmei, acces la distanță limitat, imagini cu persoane | În plus: rețea separată (VLAN) pentru camere, autentificare suplimentară, actualizări critice în maximum 30 de zile, acces controlat al furnizorului |
| Ridicat | Stocare cloud, date biometrice, locații critice (spitale, instanțe, infrastructură critică) | În plus: evaluare de impact (DPIA), audit periodic, monitorizare continuă, plan de continuitate testat |
Încadrarea se revizuiește ori de câte ori se schimbă configurația, conectivitatea sau scopul sistemului.
Recomandările esențiale ale DNSC
- Configurare sigură de la început. Parolele implicite se schimbă înainte de punerea în funcțiune. Se dezactivează serviciile nefolosite (Telnet, FTP, UPnP, HTTP necriptat), iar administrarea se face doar prin HTTPS.
- Firmware actualizat înainte de instalare. Echipamentele din stocuri vechi pot rula versiuni cu vulnerabilități cunoscute. Ulterior, actualizările critice se aplică în maximum 30 de zile.
- Fără port forwarding. Accesul de la distanță se face doar când e justificat, prin VPN controlat de beneficiar.
- Rețea separată. Camerele, NVR-urile și software-ul de management stau într-un VLAN dedicat, izolat de calculatoarele firmei.
- Conturi individuale, pe roluri. Fără un cont de administrator comun. Operatorul vede imagini, nu modifică setări; tehnicianul nu are acces la toate înregistrările.
- Jurnalizare protejată și ceas sincronizat. Autentificările, modificările și exporturile se înregistrează, iar jurnalele nu pot fi șterse de cel pe care îl monitorizează.
- Atât pentru interfața de administrare, cât și pentru fluxul video și pentru cardurile SD sau hard-discurile din echipamente.
- Control asupra furnizorului. Accesul tehnic al instalatorului este delimitat prin contract, jurnalizat și revocat la final. Beneficiarul trebuie să poată reporni sistemul sau reseta o parolă fără să depindă de furnizor.
- Dezafectare corectă. La scoaterea din uz, suporturile de stocare se șterg securizat sau se distrug documentat, iar toate accesele se revocă.
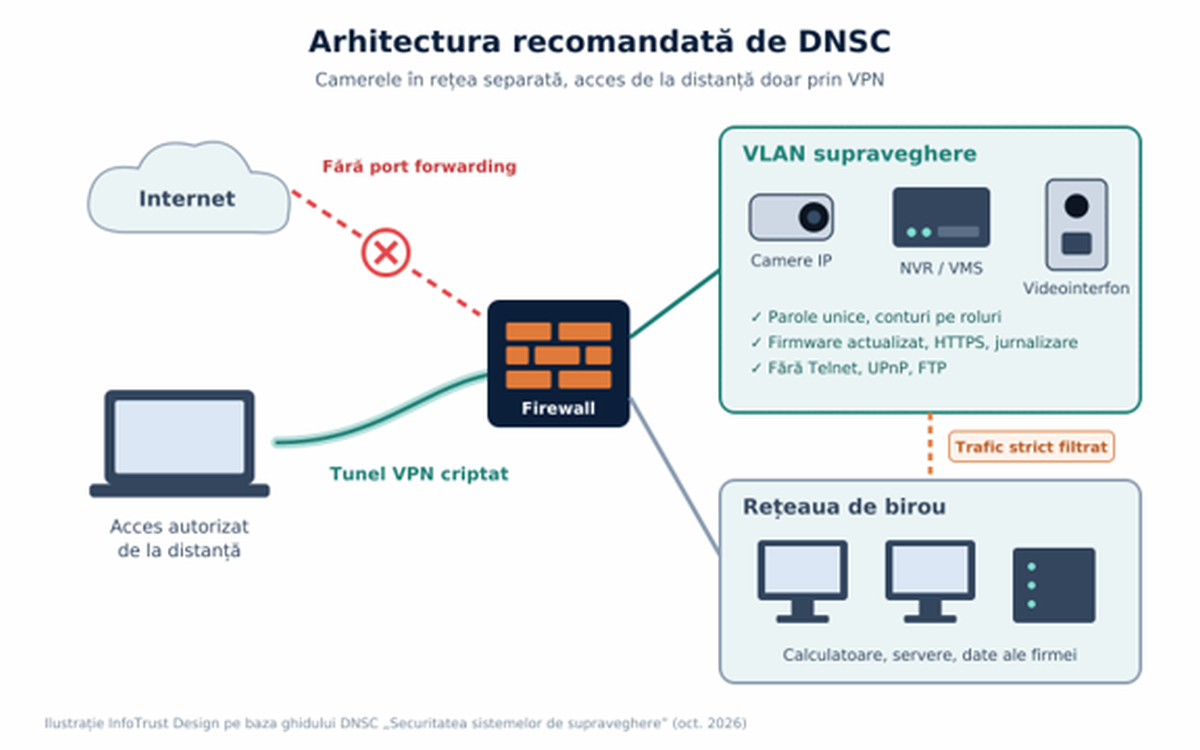
Camerele, NVR-ul și videointerfoanele stau într-o rețea separată; accesul din exterior se face doar prin VPN.
Protecția datelor și cadrul legal
Imaginile cu persoane sunt date cu caracter personal, iar ghidul amintește câteva obligații clare:
- Supravegherea sistematică a spațiilor publice sau a angajaților impune, de regulă, o evaluare de impact (DPIA) înainte de punerea în funcțiune. Zone precum toaletele, vestiarele sau spațiile de odihnă nu se filmează, indiferent de afișaj. Zonele vecine prinse în cadru se maschează. Persoanele se informează înainte de a intra în zona supravegheată, printr-un panou vizibil și o informare completă accesibilă (de exemplu, prin cod QR).
- Date biometrice. Recunoașterea facială sau amprenta la controlul accesului nu se activează implicit și necesită temei legal distinct. Trebuie oferită mereu o alternativă: cartelă sau cod PIN.
- NIS2 (OUG nr. 155/2024). Entitățile esențiale și importante au obligații de gestionare a riscurilor și de raportare a incidentelor semnificative către DNSC.
- Regulamentul privind reziliența cibernetică (CRA). Se aplică etapizat producătorilor de camere IP, NVR-uri și platforme video. Obligațiile de raportare a vulnerabilităților se aplică din 11 septembrie 2026, iar restul, inclusiv marcajul CE asociat, din 11 decembrie 2027.
O încălcare a securității datelor se notifică la ANSPDCP în 72 de ore, dacă prezintă risc pentru persoanele vizate.
Cum vă ajută InfoTrust Design
La InfoTrust Design proiectăm și instalăm sisteme de supraveghere video, alarmă și control acces (interfon, videointerfon) tratându-le ca ceea ce sunt: sisteme informatice. Concret, putem să:
- evaluăm sistemul existent și să identificăm expunerile (porturi deschise, parole implicite, firmware vechi);
- separăm camerele într-o rețea dedicată și să configurăm acces de la distanță prin VPN, fără port forwarding;
- configurăm conturi pe roluri, jurnalizare și backup;
- vă predăm documentația completă, astfel încât să controlați sistemul fără să depindeți de noi;
- vă ajutăm să alegeți echipamente cu suport de actualizări pe termen lung.
Vreți să aflați cât de sigur este sistemul dumneavoastră de supraveghere? Contactați-ne prin infotrustdesign.ro pentru o evaluare.
Sursa: DNSC, „Securitatea sistemelor de supraveghere”, octombrie 2026 (dnsc.ro). Articolul are caracter informativ și nu înlocuiește consultanța juridică.